Tóm tắt nhanh: Một doanh nghiệp bị ransomware .Peter mã hóa sạch cơ sở dữ liệu kế toán Fast chỉ sau một đêm. Không trả một đồng tiền chuộc, chúng tôi phân tích và phục hồi lại sổ sách ở mức tệp. Dưới đây là ca thật — và cách xử lý đúng trong giờ đầu tiên.
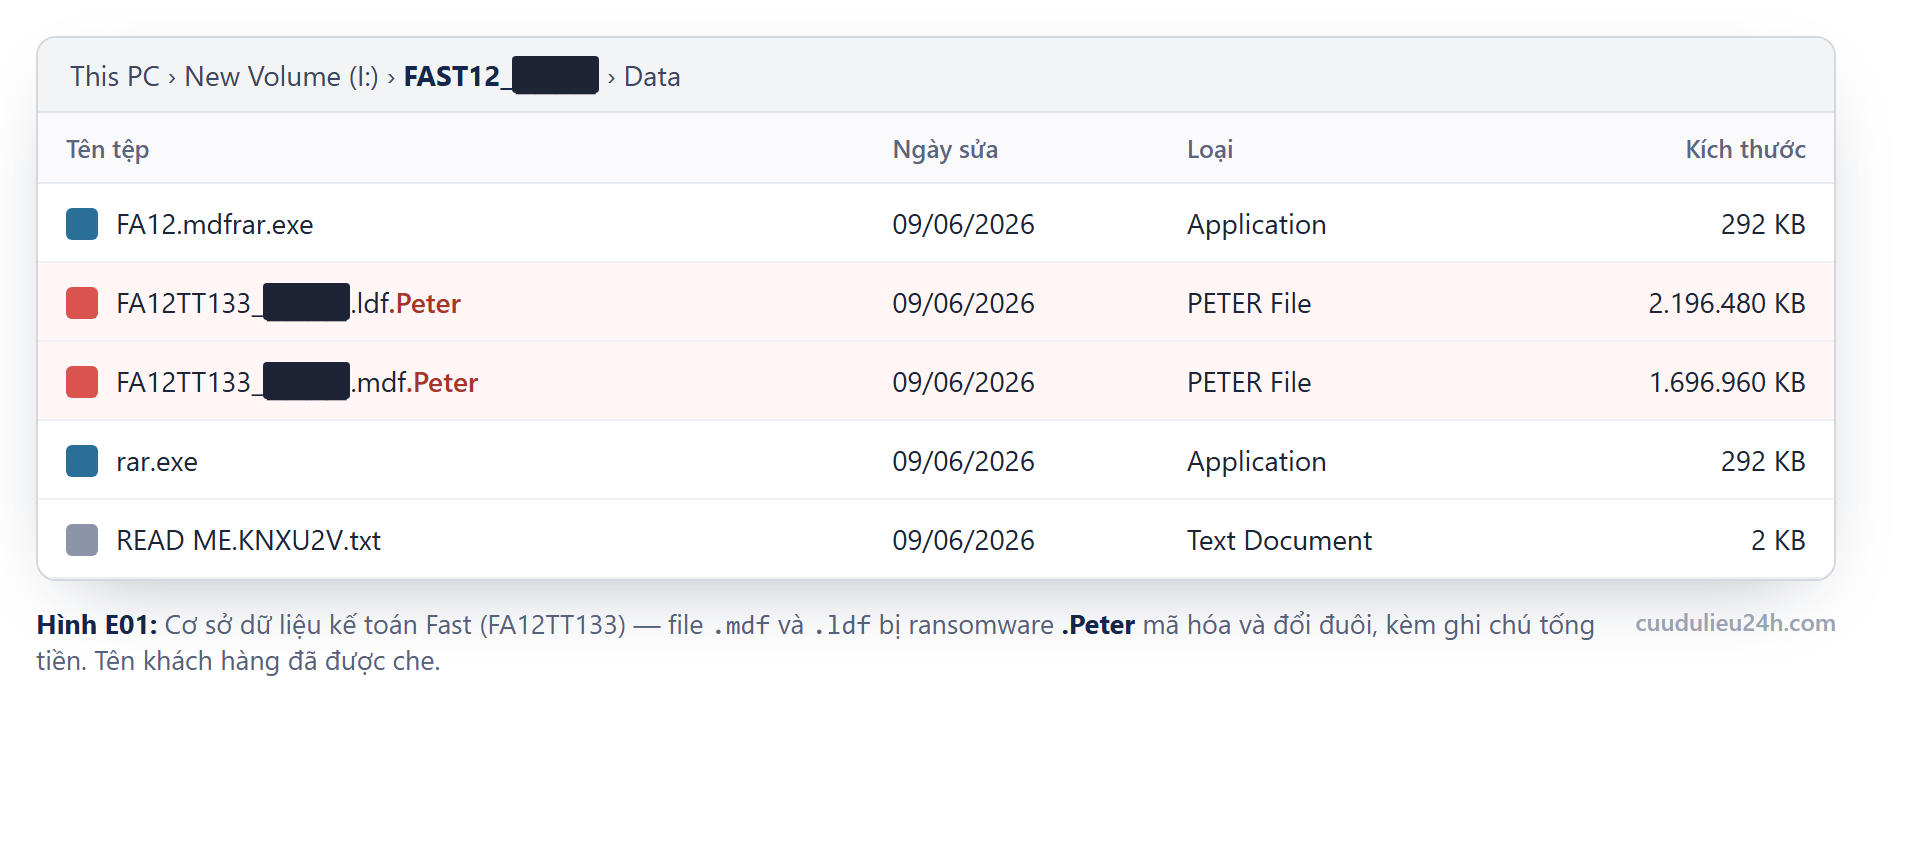
7 giờ sáng. Kế toán mở phần mềm Fast như mọi ngày — nhưng màn hình báo không tìm thấy cơ sở dữ liệu. Ra thư mục kiểm tra, mọi file đã bị nối thêm đuôi lạ .Peter, và trong từng folder là một lời nhắn đòi tiền.
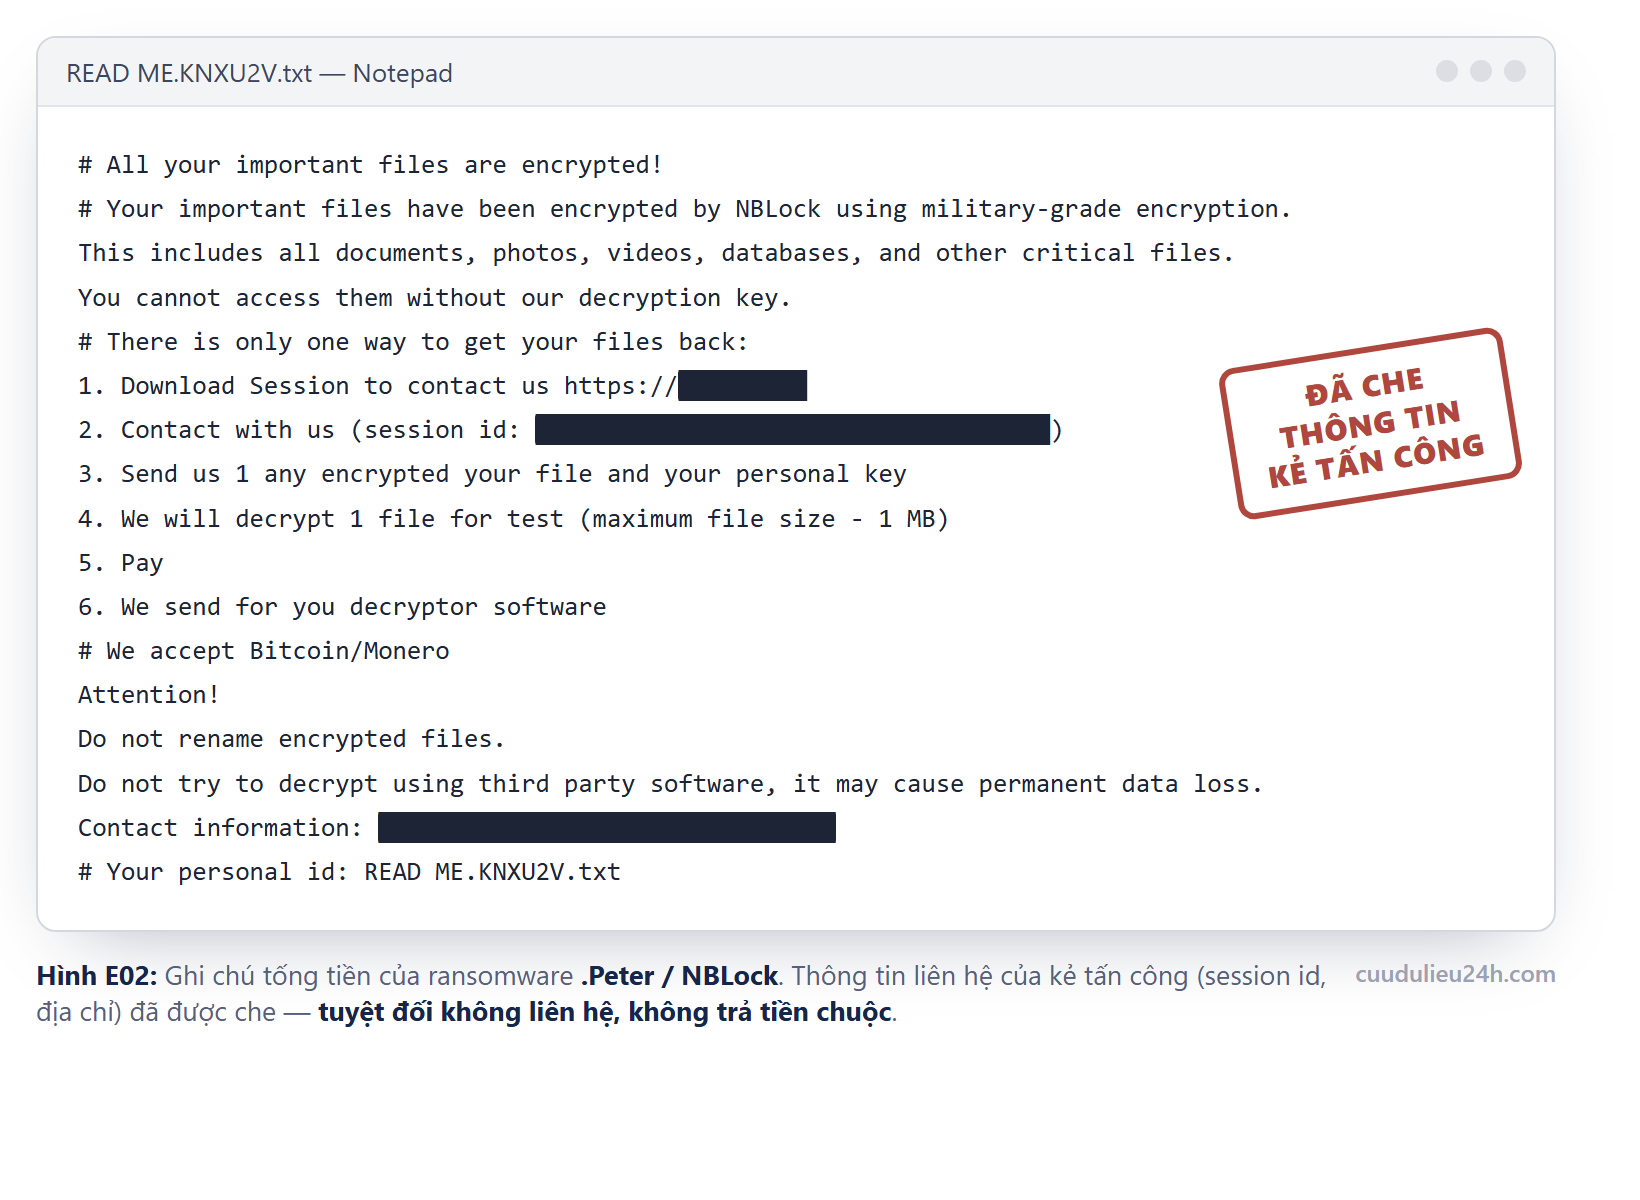
Chỉ sau một đêm, toàn bộ sổ sách của cả công ty bị khóa sạch. Và điều tệ nhất: bản backup để ngay cạnh máy chủ cũng bị mã hóa cùng.
Đây là một ca chúng tôi trực tiếp xử lý. Dưới đây là chính xác những gì đã xảy ra — và vì sao bạn tuyệt đối không nên trả tiền chuộc.
Tóm tắt nhanh ca xử lý
Phần mềm
Fast Accounting (.mdf/.bak)
Đuôi mã hóa
[id].[email].Peter
Họ ransomware
Phobos (dòng Dharma)
Hướng xử lý
Phục hồi ở mức dữ liệu gốc
Kết quả
~97% dữ liệu kế toán
Thời gian
~240 giờ làm việc
Khi cả phòng kế toán đứng hình
Khách là một doanh nghiệp thương mại – phân phối, chạy toàn bộ nghiệp vụ trên Fast. Sổ cái, công nợ, hóa đơn đầu vào đầu ra — tất cả nằm trong một file dữ liệu duy nhất trên máy chủ.
Sự cố rơi đúng cận kỳ quyết toán. Không có dữ liệu thì không xuất được báo cáo, không đối chiếu công nợ, lương tháng cũng treo. Áp lực không nằm ở cái máy — nó nằm ở chỗ công việc của cả công ty phụ thuộc vào file đó.
Vì sao mất một file dữ liệu Fast lại nghiêm trọng đến thế?
Người ngoài nghề hay nghĩ “mất một file thì lấy file khác chép vào”. Với Fast thì không — toàn bộ dữ liệu kế toán nhiều năm dồn vào một cơ sở dữ liệu duy nhất. Mất nó là mất trí nhớ tài chính của cả doanh nghiệp.
Trong file đó có: hệ thống tài khoản, bút toán từng ngày, công nợ theo từng đối tác, tồn kho, bảng lương, số liệu quyết toán thuế. Khi bị khóa, kế toán không trả lời nổi câu hỏi đơn giản nhất: công ty đang nợ ai, ai đang nợ công ty.
Vì sao không thể “bẻ khóa” .Peter — nhưng vẫn cứu được dữ liệu?
.Peter là một biến thể của họ Phobos, thường đột nhập qua Remote Desktop mật khẩu yếu. Nó mã hóa nội dung tệp bằng AES-256 rồi khóa chìa bằng RSA — không có khóa riêng của kẻ tấn công thì không ai bẻ được bằng sức máy.
Nhưng đây là chỗ nhiều người hiểu nhầm: lấy lại dữ liệu và bẻ khóa là hai chuyện khác nhau. Với tệp cơ sở dữ liệu kế toán, khả năng phục hồi dữ liệu phụ thuộc vào kết quả phân tích từng ca — không phải vào việc giải mã.
Hiện trạng lúc nhận máy
File dữ liệu Fast đã bị đổi tên kiểu FAST.mdf.id-xxxx.[email].Peter. Rải khắp các thư mục là file đòi tiền info.hta / info.txt. Fast dĩ nhiên không mở nổi.
Nguyên tắc số một, cũng là chỗ nhiều nơi làm hỏng: không đụng vào dữ liệu gốc. Mọi thao tác đều làm trên bản sao.
4 dấu hiệu bạn đã dính Phobos
- File dữ liệu bị nối đuôi lạ dạng [id].[email].Peter.
- File đòi tiền chuộc info.hta / info.txt xuất hiện khắp thư mục.
- Phần mềm kế toán báo lỗi không kết nối được cơ sở dữ liệu.
- Cả thư mục sao lưu cũng bị mã hóa theo.
Giờ đầu tiên quyết định cứu được bao nhiêu
Càng thao tác sai trong giờ đầu, phần cứu được càng ít. Hãy làm đúng 5 bước này — và chỉ bấy nhiêu:
- Rút mạng ngay (tháo LAN, tắt Wi-Fi) để chặn lây lan.
- Đừng tắt máy đột ngột, chỉ ngắt kết nối.
- Không đổi tên, xóa hay mở file bị mã; giữ nguyên thư tống tiền làm bằng chứng.
- Rút các ổ cắm ngoài chưa bị khóa (USB, NAS).
- Chụp ảnh hiện trạng và gọi chuyên gia — đừng tự thử cách trên mạng.
Điều chúng tôi tiếc nhất ở mỗi ca Phobos không phải phần bị mã hóa — mà là bản backup lẽ ra đã cứu họ, nhưng để ngay cạnh máy chính nên bị khóa cùng.
Vì sao máy bị dính?
- Remote Desktop mở thẳng ra Internet, mật khẩu yếu — cửa chính của Phobos.
- Backup để chung máy, chung mạng — khi mã độc chạy, nó khóa luôn cả bản dự phòng.
- Diệt virus bị tắt hoặc không cập nhật, nên mã độc chạy không ai cản.
Truy vết: kẻ tấn công vào bằng đường nào?
Cứu được dữ liệu mới xong một nửa. Nửa còn lại là tìm ra đường vào để bịt lại — khôi phục xong mà để hở cửa thì vài tuần sau bị lại, thường nặng hơn.
Dòng thời gian dựng lại được (mốc giờ minh họa):
~02:14 — Hàng loạt lần đăng nhập RDP thất bại từ một IP lạ.
~02:36 — Một lần đăng nhập thành công bằng tài khoản quản trị.
~02:41 — Windows Defender bị tắt, bản sao dự phòng bị xóa.
~03:05 — Bắt đầu mã hóa, file dữ liệu bị nối đuôi .Peter.
~08:10 — Nhân viên đến làm, phát hiện Fast không mở được.
Cuộc tấn công diễn ra lúc 2–3 giờ sáng, khi không ai ngồi máy. Phòng thủ không thể trông vào việc “có người canh”.
3 sai lầm khiến mất trắng dữ liệu
Đừng mắc 3 sai lầm này:
Đừng trả tiền chuộc. Đừng tải “tool giải mã” trôi nổi. Đừng cài lại phần mềm hay format đè lên ổ đĩa — mỗi thao tác sai đều có thể xóa vĩnh viễn phần dữ liệu đáng ra còn cứu được.
Trả tiền chuộc hay thuê cứu dữ liệu?
Đặt hai lựa chọn cạnh nhau cho rõ:
| Tiêu chí |
Trả tiền chuộc |
Thuê cứu dữ liệu |
| Chắc chắn lấy lại? |
Không — trả rồi mất trắng là có thật |
Đánh giá được trước, có bằng chứng |
| Chi phí |
Theo yêu sách kẻ tấn công, dễ bị vòi thêm |
Báo giá rõ theo mức độ sự cố |
| Rủi ro kèm theo |
Lộ mình là con mồi dễ |
Không phát sinh rủi ro mới |
| Về lâu dài |
Nuôi chính kẻ tấn công mình |
Kèm truy vết, bịt lỗ hổng |
Chúng tôi chưa bao giờ khuyên khách trả tiền — đó là canh bạc mà phần thua nghiêng hẳn về phía nạn nhân.
Những dữ liệu Fast nào có thể lấy lại?
Tùy mức độ mã hóa từng ca, nhưng phần khách quan tâm nhất thường nằm trong nhóm lấy lại được:
- Hệ thống tài khoản và toàn bộ bút toán theo từng kỳ.
- Công nợ phải thu, phải trả theo từng đối tác.
- Dữ liệu hóa đơn đầu vào, đầu ra.
- Tồn kho, bảng lương, số liệu phục vụ quyết toán thuế.
Kết quả & bằng chứng bàn giao
Mỗi ca đều kèm bằng chứng để khách đối chiếu: ảnh file bị mã hóa và thư tống tiền lúc tiếp nhận, ảnh dữ liệu kế toán mở lại được sau phục hồi, và biên bản bàn giao kèm số liệu khôi phục cụ thể.
Ca này: lấy lại ~97% dữ liệu, gồm toàn bộ sổ cái, công nợ và hóa đơn, hoàn tất trong ~240 giờ.
Nói thật về phần không cứu được
Với ransomware, hiếm khi lấy lại trọn vẹn 100%. Phần rơi đúng vùng bị mã hóa ở vị trí quan trọng thì phải chấp nhận mất. Chúng tôi nói trước điều đó ngay từ khảo sát — một con số thật đáng tin hơn một lời hứa đẹp.
Sau khi khôi phục: những ngày đầu quan trọng nhất
Lấy lại dữ liệu không có nghĩa là xong. Khôi phục mà để nguyên lỗ hổng thì chỉ là dời ngày bị lại:
- Đổi toàn bộ mật khẩu — Windows, quản trị, phần mềm, email.
- Đóng Remote Desktop ra Internet, dùng VPN + xác thực hai lớp.
- Gỡ tài khoản lạ mà bước truy vết phát hiện.
- Cập nhật Windows, bật diệt virus/EDR trên mọi máy.
- Dựng lại backup 3-2-1 với một bản tách rời khỏi hệ thống.
Ba hiểu lầm khiến doanh nghiệp trả giá
“Trả tiền là chắc lấy lại được.” Không — nhiều nạn nhân trả xong vẫn không nhận được khóa.
“Có diệt virus là an toàn.” Phobos vào tay qua RDP rồi tắt luôn diệt virus.
“Công ty nhỏ ai thèm tấn công.” Ngược lại — doanh nghiệp nhỏ là mục tiêu ưa thích vì sơ hở hơn.
Câu hỏi thường gặp
File .Peter có giải mã được không? Phần đã bị AES/RSA khóa thì không, nhưng nhiều ca vẫn phục hồi được phần lớn sổ sách kế toán.
Trả tiền chuộc có lấy lại được không? Không có gì chắc — nhiều người trả xong vẫn mất trắng, lại còn bị đánh dấu là con mồi dễ.
Bị .Peter rồi có bị lại không? Có, nếu không bịt lỗ hổng: đổi mật khẩu, đóng Remote Desktop ra Internet, bật xác thực hai lớp.
Dữ liệu kế toán của bạn đang gặp nguy?Đừng trả tiền chuộc — giữ nguyên hiện trạng và gọi chuyên gia ngay.
0917 756 775 · 0888 711 775
Khảo sát miễn phí · Hỗ trợ 24/7