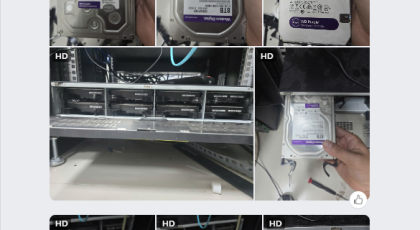
Ransomware trên NAS không chỉ là câu chuyện mã hóa file. Với các hệ thống Synology RS3617xs+ sử dụng iSCSI LUN (Btrfs, thin-provisioned), hậu quả thường nặng hơn: LUN không thể mount, dữ liệu treo dù ổ đĩa vẫn “tốt”.
Trong ca này, doanh nghiệp liên hệ Cứu Dữ Liệu 24H sau khi:
- NAS RS3617xs+ bị ransomware tấn công
- Đã decrypt (trả tiền chuộc) nhưng LUN-1 không khôi phục được
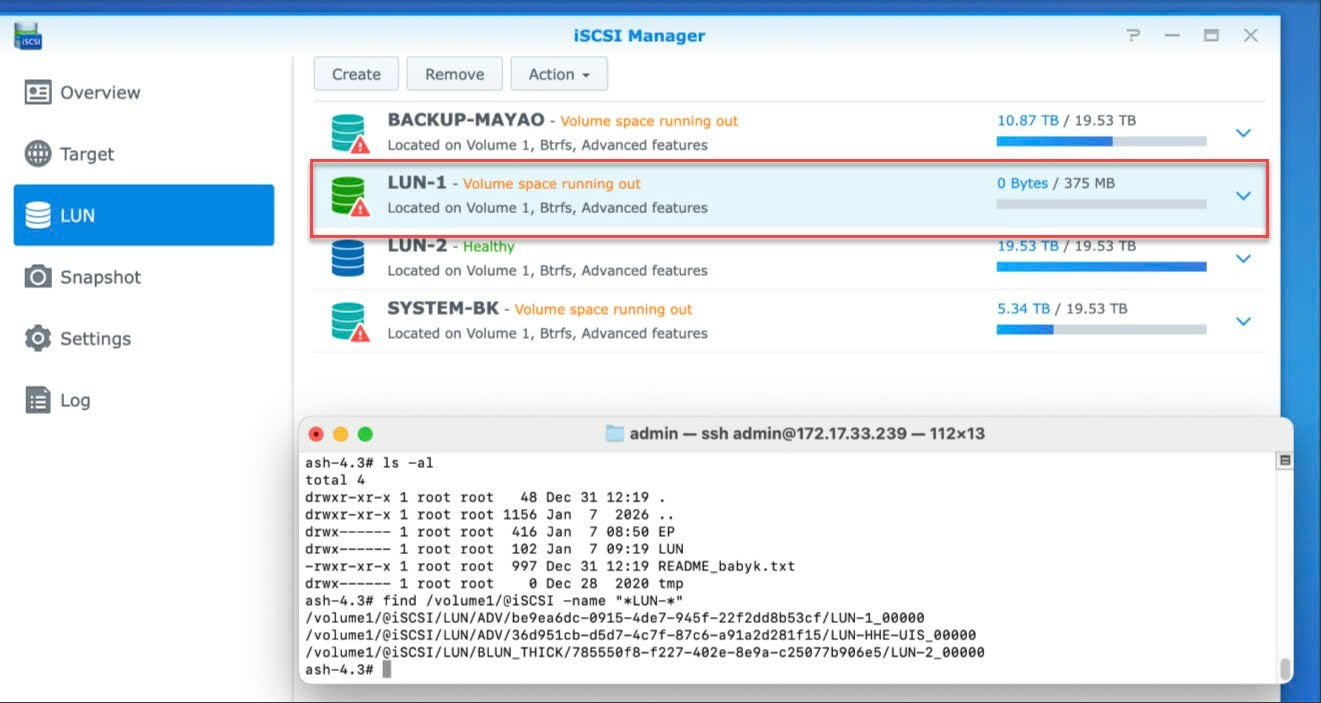
- Storage Manager vẫn thấy LUN nhưng dung lượng thực không khớp, truy cập lỗi
Đã trả chuộc
Nhưng LUN vẫn hỏng
Synology
RS3617xs+ iSCSI LUN
~2TB
Dữ liệu trong EP_DAT
Khôi phục
LUN dựng lại được
Dấu hiệu nguy hiểm: “Đã giải mã nhưng dữ liệu không về”
Kiểm tra ban đầu cho thấy:
- Hệ thống dùng iSCSI LUN thin-provisioned (logical ~19.53TB)
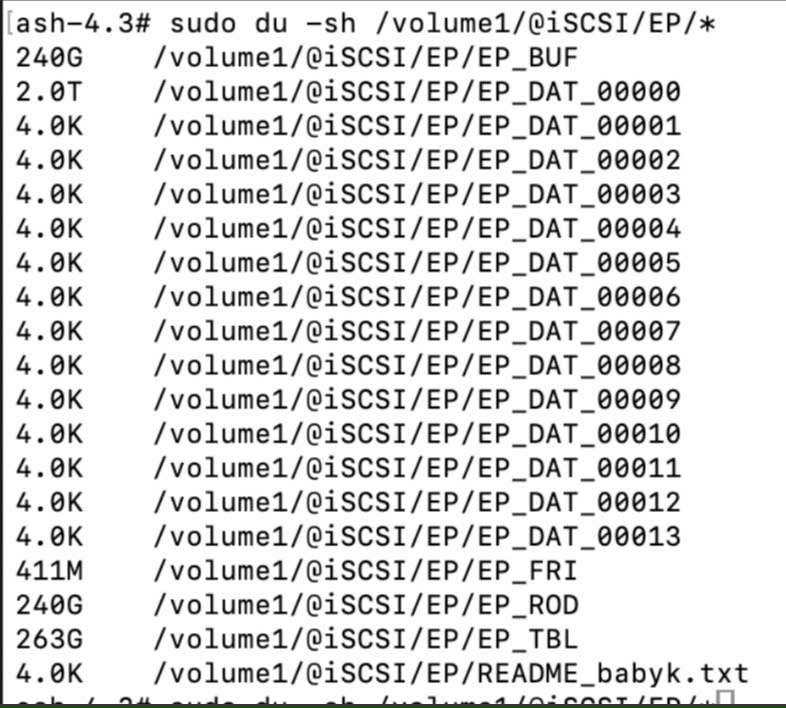
- Dữ liệu thực chỉ ~2TB, nằm trong các container EP_DAT
- Sau ransomware, metadata logic của LUN bị phá vỡ NAS không “ghép” lại được dữ liệu
Đây là tình huống rất dễ xử lý sai: format lại LUN, rebuild pool, hoặc tạo LUN mới… đều có thể xóa sạch thông tin dữ liệu.
Thách thức kỹ thuật cốt lõi
- Ransomware không chỉ đổi đuôi file mà làm lỗi cấu trúc logic LUN
- Thin-provisioned iSCSI: logical lớn ≠ dữ liệu thực
- Phải hiểu rõ mapping EP_DAT / EP_BUF / metadata của Synology để phục dựng
- Mọi thao tác “thử” đều có rủi ro ghi đè không thể quay lại
NAS/LUN bị ransomware hoặc “mất” sau sự cố — 3 việc tuyệt đối đừng làmĐừng format lại LUN, rebuild pool hay tạo LUN mới để “cho chạy lại”, đừng vội trả tiền chuộc (như ca này, trả rồi mà LUN vẫn không về), và đừng để NAS tiếp tục ghi dữ liệu mới. Những thao tác đó có thể xóa sạch metadata cần để ghép lại dữ liệu. Việc đúng: tắt ghi/tắt NAS, giữ nguyên hiện trạng ổ và gọi đơn vị có kinh nghiệm NAS/LUN.
Quy trình xử lý: tách bạch – phân tích – phục dựng
Đội ngũ Cứu Dữ Liệu 24H triển khai quy trình an toàn:
Đánh giá & bảo toàn
- Sao lưu, clone toàn bộ thành phần liên quan (không thao tác trực tiếp)
- Xác nhận trạng thái Btrfs, iSCSI, LUN mapping
- Báo mức giá dự kiến
Phân tích logic LUN chuyên sâu
- Xác định thin-provisioned LUN và vị trí dữ liệu thực
- Phân tích container EP_DAT_00000 và các metadata còn sót
Phục dựng LUN ở mức logic (không rebuild mạo hiểm)
- Viết lại logic LUN theo cấu trúc thực
- Khôi phục quyền truy cập và kiểm tra toàn vẹn
Trích xuất & xác nhận dữ liệu
- Kiểm tra dữ liệu trọng yếu (VM/Backup/Ứng dụng)
- Báo quá trình phân tích & xử lý phục hồi dữ liệu Nas. Cung cấp cây thư mục đồng thời chờ khách hàng duyệt thanh toán.
Kết quả: dữ liệu được phục hồi thành công
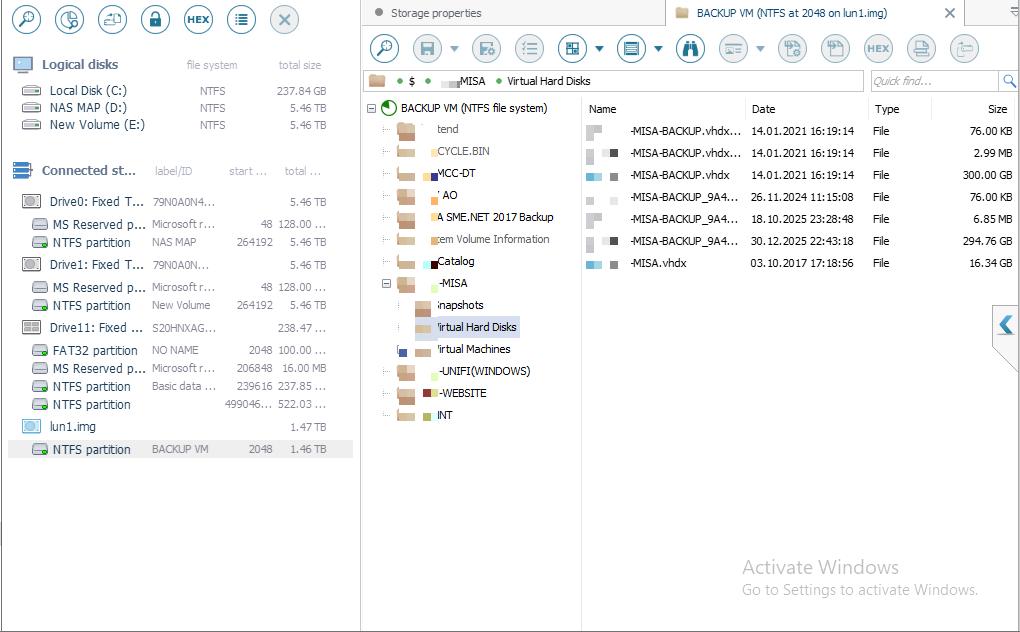
- Sau bao ngày kĩ sư đã nghiên cứu, đã xử lý thành công case này
- Khôi phục thành công dữ liệu LUN bị ảnh hưởng
- Dữ liệu đúng cấu trúc, truy cập bình thường
Thông điệp từ chuyên gia chúng tôi
“Với NAS bị ransomware, trả tiền chuộc không đồng nghĩa dữ liệu sẽ trở lại.
Quan trọng là xử lý đúng logic lưu trữ – đặc biệt với iSCSI LUN.”
Tự cứu hay mang tới đơn vị chuyên nghiệp?
Ca này cho thấy một điều quan trọng: trả tiền chuộc không đảm bảo lấy lại được dữ liệu. Khách đã decrypt nhưng LUN vẫn không mount, vì phần metadata logic của LUN đã hỏng — thứ mà việc giải mã file không chạm tới. Lúc này, format LUN hay rebuild pool chỉ xóa nốt cơ hội cuối.
Với hệ thống NAS/SAN dùng iSCSI LUN thin-provisioned, dữ liệu nằm rải trong các container theo một cách ánh xạ riêng. Dựng lại được cần đọc ổ ở mức thấp và ghép lại trên bản sao, không đụng ổ gốc — việc cần thiết bị và kinh nghiệm chuyên sâu. Đây không phải lúc để tự thử.
Làm gì để lần sau không mất dữ liệu?
Với NAS và ransomware, phòng ngừa quan trọng hơn chữa cháy:
- Sao lưu tách rời, ngoại tuyến — đừng để bản backup nằm ngay trên chính NAS đó; ransomware mã hóa luôn cả backup chung hệ thống.
- Đừng mở NAS/Remote Desktop thẳng ra Internet — hạn chế truy cập, dùng VPN, mật khẩu mạnh, cập nhật DSM.
- Bật snapshot và kiểm tra định kỳ — snapshot bất biến (immutable) giúp quay lui khi bị tấn công.
- Đừng tin “trả tiền là xong” — như ca này, trả rồi vẫn phải nhờ phục hồi.
Câu hỏi thường gặp
Trả tiền chuộc rồi mà dữ liệu vẫn không về thì sao?
Rất thường gặp — giải mã file không sửa được phần cấu trúc/metadata đã hỏng. Nhiều trường hợp vẫn dựng lại được dữ liệu từ các container còn nguyên, miễn là chưa format/rebuild đè lên.
LUN “biến mất” nhưng ổ vẫn tốt thì còn cứu được không?
Thường là có. Dữ liệu vẫn nằm trên ổ, chỉ là “bản đồ” ghép lại bị hỏng. Giữ nguyên hiện trạng và phân tích đúng cách thì tỷ lệ cứu cao.
Mất bao lâu và dữ liệu có bị lộ không?
Tùy dung lượng và mức độ, thường vài ngày. Toàn bộ xử lý nội bộ, dữ liệu bàn giao lại cho khách và xóa theo yêu cầu sau khi hoàn tất.
Nếu không cứu được thì sao?
Chúng tôi khảo sát và báo khả năng trước, để bạn nắm rõ tình huống và chi phí — không có chi phí bất ngờ.
NAS, SAN, LUN của bạn bị ransomware hay “biến mất” dù ổ vẫn tốt?Đừng format hay rebuild — và đừng vội trả tiền chuộc. Nhiều trường hợp dựng lại được dữ liệu từ các container còn nguyên. Hãy để chuyên gia phân tích trước.
0917 756 775 · 0888 711 775
Khảo sát & báo khả năng phục hồi miễn phí · Hỗ trợ 24/7