Bảo vệ chống Ransomware Là Gì? Nó Giúp Bạn Hiểu rõ và Phòng tránh Mã độc Tống tiền Toàn Diện Nhất
Mục lục bài viết
Ransomware, một dạng mã độc tống tiền nguy hiểm, đang ngày càng phổ biến và tinh vi hơn. Chúng xâm nhập vào thiết bị, mã hóa dữ liệu hoặc khóa hệ thống, buộc nạn nhân phải trả tiền chuộc để lấy lại quyền truy cập.
Trong bài viết này, chúng ta sẽ cùng nhau tìm hiểu sâu về Ransomware, cách thức hoạt động, hậu quả, và quan trọng nhất là các biện pháp bảo vệ để giữ an toàn cho dữ liệu của bạn.
Mất Dữ Liệu Do Ransomware? Chúng Tôi Có Thể Giúp Bạn Khôi Phục Cơ Sở Dữ Liệu SQL
Trong kỷ nguyên số, các cuộc tấn công bằng ransomware ngày càng tinh vi, khiến không ít doanh nghiệp đối mặt với nguy cơ mất trắng dữ liệu – đặc biệt là các hệ thống cơ sở dữ liệu SQL quan trọng. Nếu hệ thống của bạn đang bị mã hóa, bị khóa truy cập hoặc dữ liệu SQL bị phá hoại, đừng vội trả tiền chuộc!
Tại Cứu Dữ Liệu 24h, chúng tôi chuyên:
-
Phục hồi dữ liệu từ Microsoft SQL Server, MySQL, Oracle, v.v.
-
Xử lý lỗi mdf/ldf, dữ liệu bị xóa nhầm, hỏng bảng, lỗi hệ thống
-
Giữ bảo mật tuyệt đối, không ảnh hưởng đến toàn bộ hệ thống
Xem chi tiết dịch vụ tại đây: https://cuudulieu24h.com/cuu-du-lieu-sql.html
Hoặc liên hệ ngay để được chẩn đoán miễn phí & hỗ trợ khẩn cấp 24/7. Hãy cùng tìm hiểu ngay những tác hại dẫn đến mất dữ liệu khi bị ransomware ngay bên dưới:
Ransomware là gì? Lịch sử và Tác hại
Ransomware là một dạng phần mềm độc hại được thiết kế để tống tiền người dùng. Chúng mã hóa dữ liệu hoặc khóa hệ thống, sau đó hiển thị thông báo yêu cầu nạn nhân trả tiền chuộc (thường bằng tiền điện tử như Bitcoin) để khôi phục quyền truy cập.
Lịch sử của ransomware bắt nguồn từ cuối những năm 1980, với ví dụ điển hình là virus AIDS Trojan. Tuy nhiên, phải đến những năm gần đây, ransomware mới thực sự trở thành mối đe dọa nghiêm trọng với sự phát triển của các biến thể tinh vi như WannaCry, NotPetya, Ryuk... Các cuộc tấn công này đã gây ra thiệt hại hàng tỷ đô la trên toàn cầu, làm tê liệt hoạt động của nhiều tổ chức, doanh nghiệp và cơ quan chính phủ.
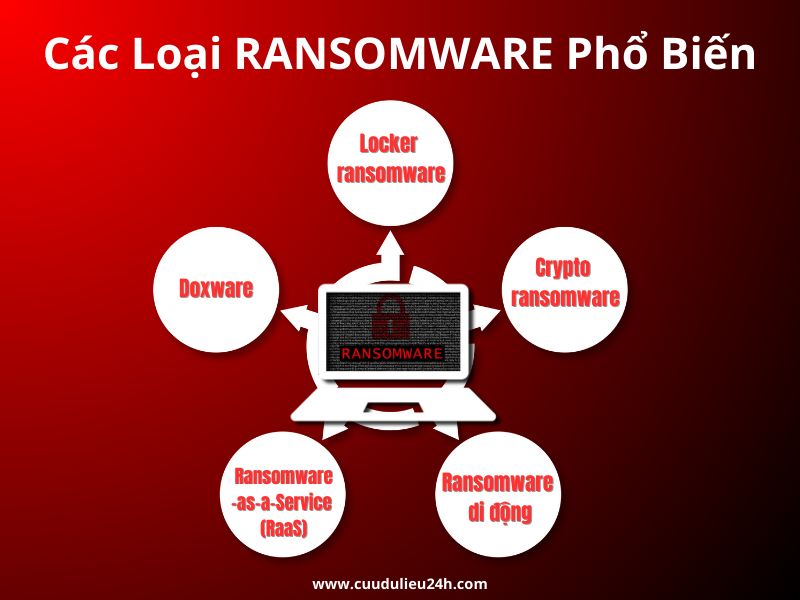
Các loại ransomware phổ biến:
-
Locker ransomware: Khóa toàn bộ hệ thống, ngăn người dùng truy cập vào máy tính.
-
Crypto ransomware: Mã hóa các tệp dữ liệu quan trọng, khiến người dùng không thể mở hoặc sử dụng chúng.
-
Ransomware di động: Nhắm mục tiêu vào các thiết bị di động như điện thoại thông minh và máy tính bảng.
-
Ransomware-as-a-Service (RaaS): Mô hình kinh doanh ransomware theo dạng dịch vụ, cho phép kẻ tấn công thuê hạ tầng và mã độc để thực hiện tấn công.
-
Doxware: Đe dọa công khai dữ liệu nhạy cảm của nạn nhân nếu không trả tiền chuộc.
Cách thức hoạt động của Ransomware: Chi tiết từng bước
-
Xâm nhập: Ransomware xâm nhập vào hệ thống thông qua nhiều con đường khác nhau, bao gồm:
-
Email phishing: Kẻ tấn công gửi email giả mạo, dụ dỗ người dùng nhấp vào liên kết độc hại hoặc mở tệp đính kèm chứa mã độc. Ví dụ, email giả mạo thông báo trúng thưởng, hóa đơn thanh toán, thông báo từ ngân hàng...
-
Lỗ hổng bảo mật: Khai thác các lỗ hổng bảo mật trong phần mềm hoặc hệ điều hành. Ví dụ, ransomware có thể lợi dụng lỗ hổng trong trình duyệt web để tự động tải xuống và cài đặt mã độc khi người dùng truy cập vào một trang web độc hại.
-
Trang web độc hại: Các trang web chứa mã độc có thể tự động tải xuống và cài đặt ransomware lên máy tính của người dùng khi họ truy cập.
-
Thiết bị bị nhiễm: Kết nối với thiết bị USB hoặc ổ cứng ngoài đã bị nhiễm ransomware cũng có thể lây nhiễm sang máy tính của bạn.
-
-
Mã hóa hoặc khóa: Sau khi xâm nhập thành công, ransomware sẽ thực hiện mã hóa các tệp dữ liệu quan trọng hoặc khóa toàn bộ hệ thống. Quá trình mã hóa thường sử dụng các thuật toán mã hóa mạnh, khiến việc giải mã dữ liệu mà không có khóa giải mã trở nên vô cùng khó khăn, thậm chí là bất khả thi.
-
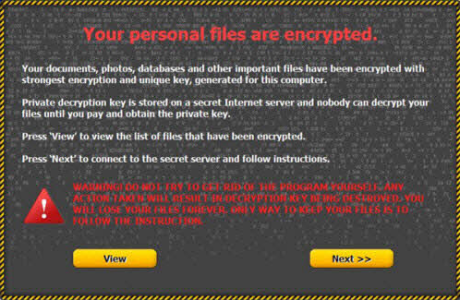
Yêu cầu tiền chuộc: Sau khi mã hóa dữ liệu hoặc khóa hệ thống, ransomware sẽ hiển thị thông báo yêu cầu nạn nhân trả tiền chuộc để giải mã dữ liệu hoặc mở khóa hệ thống. Thông báo này thường chứa thông tin về số tiền chuộc, phương thức thanh toán (thường là tiền điện tử) và thời hạn thanh toán.
Hậu quả của Ransomware: Từ Mất mát Dữ liệu đến Thiệt hại Tài chính
Ransomware có thể gây ra những hậu quả nghiêm trọng cho cả cá nhân và doanh nghiệp:
-
Mất dữ liệu: Dữ liệu bị mã hóa có thể không thể khôi phục nếu không có khóa giải mã, dẫn đến mất mát thông tin quan trọng, ảnh hưởng đến công việc, học tập và cuộc sống cá nhân.
-
Gián đoạn hoạt động: Hệ thống bị khóa có thể làm tê liệt hoạt động kinh doanh, sản xuất, giáo dục, y tế... gây thiệt hại về thời gian, năng suất và doanh thu.
-
Thiệt hại tài chính: Nạn nhân có thể mất tiền chuộc, chi phí khôi phục dữ liệu, chi phí nâng cấp hệ thống bảo mật và chi phí khắc phục hậu quả.
-
Uy tín bị ảnh hưởng: Đối với doanh nghiệp, tấn công ransomware có thể làm tổn hại đến uy tín thương hiệu, giảm lòng tin của khách hàng và đối tác.
Các giải pháp bảo vệ chống Ransomware: Phòng bệnh hơn chữa bệnh
Cập nhật phần mềm và hệ điều hành
-
Cập nhật Windows: Thường xuyên kiểm tra và cài đặt các bản cập nhật Windows mới nhất. Bật tính năng tự động cập nhật để đảm bảo hệ thống luôn được vá lỗi bảo mật kịp thời. Bạn có thể tìm thấy tùy chọn này trong Settings > Update & Security > Windows Update.
-
Cập nhật phần mềm: Cập nhật phiên bản mới nhất cho các ứng dụng, trình duyệt web, plugin... để vá các lỗ hổng bảo mật.
Sử dụng phần mềm bảo mật
-
Windows Security: Windows 10 và 11 được tích hợp sẵn Windows Security, bao gồm tường lửa và tính năng bảo vệ thời gian thực. Hãy đảm bảo các tính năng này luôn được bật.
-
Phần mềm diệt virus: Cài đặt và sử dụng phần mềm diệt virus uy tín để tăng cường khả năng phát hiện và ngăn chặn ransomware. Một số phần mềm phổ biến:
-
Kaspersky Internet Security: Cung cấp khả năng bảo vệ toàn diện, phát hiện ransomware dựa trên hành vi.
-
Bitdefender Total Security: Kết hợp nhiều lớp bảo vệ, bao gồm chống ransomware, chống phishing và kiểm soát phụ huynh.
-
Norton 360: Bảo vệ thời gian thực, tường lửa thông minh và quản lý mật khẩu.
-
ESET Internet Security: Nhẹ nhàng, hiệu quả, ít ảnh hưởng đến hiệu suất hệ thống.
-
Sao lưu dữ liệu thường xuyên
-
Windows Backup: Sử dụng tính năng sao lưu tích hợp sẵn trên Windows để tạo bản sao lưu định kỳ cho dữ liệu quan trọng. Bạn có thể tìm thấy tính năng này bằng cách tìm kiếm "Backup settings" trong menu Start.
-
Dịch vụ lưu trữ đám mây: Lưu trữ dữ liệu quan trọng trên các dịch vụ đám mây như Google Drive, OneDrive, Dropbox... Các dịch vụ này thường có tính năng đồng bộ hóa tự động và lưu trữ lịch sử phiên bản, giúp bạn dễ dàng khôi phục dữ liệu bị mất hoặc bị mã hóa.
-
Ổ cứng ngoài: Sao lưu dữ liệu vào ổ cứng ngoài và lưu trữ ở nơi an toàn, cách ly với máy tính.
Thận trọng với email và liên kết lạ
-
Kiểm tra kỹ địa chỉ email: Cẩn thận với các email từ người gửi không xác định hoặc có địa chỉ email đáng ngờ.
-
Không mở tệp đính kèm: Tránh mở tệp đính kèm trong email, đặc biệt là các tệp .exe, .zip, .rar... trừ khi bạn hoàn toàn chắc chắn về nguồn gốc và nội dung của tệp.
-
Không nhấp vào liên kết: Không nhấp vào liên kết trong email, trừ khi bạn chắc chắn về độ tin cậy của liên kết.
-
Cảnh giác với nội dung đáng ngờ: Cẩn thận với các email có nội dung đáng ngờ, yêu cầu thông tin cá nhân hoặc tài chính, hoặc yêu cầu bạn thực hiện hành động khẩn cấp.
Nâng cao nhận thức về an ninh mạng
-
Tìm hiểu về ransomware: Trang bị kiến thức về ransomware, cách thức hoạt động, các phương thức tấn công và cách phòng tránh.
-
Đào tạo nhân viên: Đối với doanh nghiệp, cần đào tạo nhân viên về an ninh mạng, đặc biệt là cách nhận biết email phishing và các mối đe dọa trực tuyến khác.
-
Thực hành các nguyên tắc bảo mật: Sử dụng mật khẩu mạnh, bật xác thực hai yếu tố, cập nhật phần mềm thường xuyên, không truy cập vào các trang web đáng ngờ...
Sử dụng các tính năng bảo mật nâng cao
-
Controlled folder access (Windows 10/11): Tính năng này giúp bảo vệ các thư mục quan trọng khỏi bị ransomware mã hóa. Bạn có thể bật tính năng này trong Windows Security > Virus & threat protection > Ransomware protection.
-
Microsoft 365: Các gói Microsoft 365 dành cho doanh nghiệp cung cấp các tính năng bảo vệ nâng cao như Microsoft Defender for Endpoint, giúp phát hiện và ngăn chặn ransomware hiệu quả.
Khôi phục dữ liệu sau tấn công Ransomware: Các giải pháp khả thi
-
Không trả tiền chuộc: Không có gì đảm bảo bạn sẽ nhận lại được dữ liệu sau khi trả tiền chuộc. Thậm chí, việc trả tiền chuộc còn khuyến khích kẻ tấn công tiếp tục hoạt động.
-
Khôi phục từ bản sao lưu: Nếu đã sao lưu dữ liệu, hãy sử dụng bản sao lưu để khôi phục dữ liệu bị mã hóa.
-
Sử dụng phần mềm khôi phục dữ liệu: Trong một số trường hợp, bạn có thể sử dụng phần mềm khôi phục dữ liệu để lấy lại một phần dữ liệu bị mã hóa. Tuy nhiên, hiệu quả của phương pháp này phụ thuộc vào loại ransomware và mức độ mã hóa.
-
Liên hệ với chuyên gia: Nếu không thể tự khôi phục dữ liệu, hãy liên hệ với các chuyên gia về an ninh mạng hoặc các công ty chuyên về cứu dữ liệu để được hỗ trợ.
Các website, diễn đàn hỗ trợ nạn nhân ransomware:
-
No More Ransom: https://www.nomoreransom.org/
-
BleepingComputer: https://www.bleepingcomputer.com/
Phần mềm khôi phục dữ liệu:
-
Recuva: Phần mềm miễn phí, dễ sử dụng, hỗ trợ khôi phục nhiều loại dữ liệu.
-
EaseUS Data Recovery Wizard: Phần mềm trả phí, mạnh mẽ, hỗ trợ khôi phục dữ liệu từ nhiều thiết bị lưu trữ.
Kết luận
Ransomware là một mối đe dọa ngày càng gia tăng, nhưng bạn hoàn toàn có thể bảo vệ mình bằng cách áp dụng các biện pháp phòng ngừa hiệu quả. Hãy cập nhật phần mềm, sử dụng phần mềm bảo mật, sao lưu dữ liệu thường xuyên, và nâng cao nhận thức về an ninh mạng để giữ an toàn cho dữ liệu của bạn.