Tác hại tấn công Dos là gì? Cách phát hiện, phòng chống DoS hiệu quả
Mục lục bài viết
Tác hại của dos là gì ? Việc bị tấn công Dos hay tấn công từ chối dịch vụ có thể bạn đã biết. Nhưng bạn có biết đến các dấu hiệu và tác hại nghiêm trọng của nó với máy tính? Võ Nguyễn sẽ giải thích phòng chống, cùng tìm hiểu kiểu tấn công mạng quen thuộc này. Cùng với đó là một số việc cần làm của bạn nếu nghi ngờ máy tính bị tấn công Dos.
Khái niệm chung về DoS
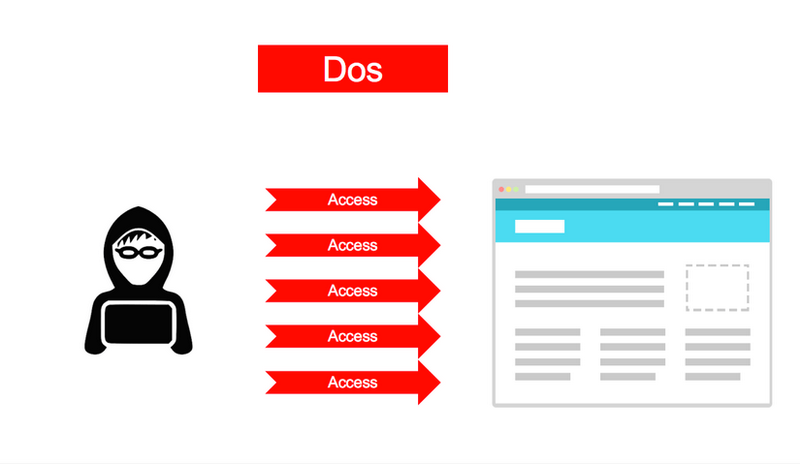
DoS hay tên tiếng Anh là Denial of Service có nghĩa tiếng Việt là từ chối dịch vụ. Tấn công từ chối dịch vụ DoS được hiểu theo nghĩa là sự cố bảo mật khi bị tấn công. Người tấn công vào mạng sẽ ngăn cản người dùng hợp pháp truy cập hệ thống máy tính. Các thiết bị hay tài nguyên khác lúc này cũng không thể truy cập.
Trong tấn công từ chối dịch vụ những kẻ tấn công sử dụng mạng máy tính là công cụ. Từ đó ngăn cản người dùng truy cập vào các ứng dụng trực tuyến khác. Mọi dịch vụ trực tuyến cũng bị ngăn chặn khi máy tính của bạn bị tấn công.
Một kiểu DoS phổ biến các bạn thường thấy là kẻ tấn công gửi ồ ạt traffic vào máy chủ. Lúc này hệ thống hoặc mạng cạn kiệt tài nguyên lưu trữ. Ví dụ điển hình là mỗi Email đều có một hạn lượng nhất định bộ nhớ tin nhắn. Lúc này kẻ tấn công sẽ gửi nhiều email tới hộp thư khiến chúng lấp đầy bộ nhớ.
Nạn nhân của tấn công DoS thường là máy chủ của các tổ chức lớn. Đó thường là ngân hàng, các doanh nghiệp thương mại, trang báo, công ty truyền thông,..Thỉnh thoảng các bạn thấy những đơn vị này lỗi máy chủ và không thể truy cập. Có nghĩa là lúc đó web đó đã bị tấn công Dos.
Tấn công DoS là gì ?
Nói ngắn gọn việc tấn công Dos là tấn công từ chối dịch vụ. Đây là phương pháp ngăn người dùng tiếp cận truy cập dịch vụ dù đó là người dùng chính thức. Thông thường điều này được thực hiện bằng cách làm cho mục tiêu tấn công bị quá tải.
Tác hại của Dos là gì? Việc bị tấn công Dos gây ra các vụ sập hệ thống hoặc bảo mật kém. Phần tác hại sẽ được trình bày cụ thể ở nội dung tiếp theo của bài viết. Nhưng ví dụ điểm hình nhất để thấy tác hại của Dos là gì là vào năm 2000.
Một hacker trẻ tuổi người Canada đã lần đầu tiên thực hiện tấn công Dos. Mục tiêu là máy chủ web của Amazon và eBay, chúng đã bị đánh sập thời gian ngắn. Sau đó ngày càng có nhiều đối tượng thực hiện các cuộc tấn công này hơn.
Bài viết liên quan hay: Default Gateway là gì? Cách xác định Gateway đơn giản
Dấu hiệu nhận biết khi bị tấn công Dos
Các cuộc tấn công Dos rất khó để có thể nhận biết để phòng tránh. Tuy nhiên, bạn hãy lưu ý khi những trường hợp dưới đây xuất hiện. Lúc đó rất có thể bạn đang là mục tiêu của các hacker.
-
Một lúc không thể truy cập nhiều web trong khi bình thường các bạn vẫn truy cập như vậy.
-
Dù là tài khoản nào đi nữa xuất hiện tin nhắn rác hoặc nhiều thư rác.
-
Kết nối Internet bị chậm hơn thông thường và thời gian kết nối cũng lâu hơn.
-
Không thể truy cập được web mà bình thường các bạn vẫn hay vào bằng thiết bị đó.
Những dấu hiệu này chỉ là những nhận biết bước đầu của tấn công Dos. Vì đây là loại tấn công khó nhận biết, dấu hiệu lại giống với các lỗi thường gặp khác. Chỉ bằng cách cảnh giác để các bạn không bị tấn công và bị ảnh hưởng mà thôi.
Những dạng tấn công DoS phổ biến nhất
Tác hại của tấn công Dos là gì? Trước khi biết đến tác hại của nó chúng ta phải biết đến các kiểu tấn công trước. Vì hiểu được các kiểu tấn công Dos các bạn sẽ phần nào tưởng tượng được tác hại to lớn khi bị tấn công.
Tấn công từ chối dịch vụ phản xạ nhiều vùng DRDoS
Degradation of Service Attacks là cuộc tấn công suy giảm dịch vụ. Đây là cuộc tấn công với mục đích chính là làm chậm thời gian máy chủ đáp ứng yêu cầu. Cuộc tấn công này mục tiêu chính là khiến trang web không thể thực hiện tác vụ thông thường. Mức độ phản hồi chậm xuống mức hầu hết mọi người không thể sử dụng web.
Máy tính Zombie được sử dụng trong cách tấn công này để làm tràn máy tính mục tiêu. Có nghĩa là máy tính đi tấn công gây ra các vấn đề hiệu suất và thời gian với trang. Nhưng thông qua máy tính mục tiêu để làm việc này dễ dàng.
Một loại tấn công khó phát hiện bởi mục tiêu không phải là để đưa trang web ngừng kết nối. Mà ở đây chỉ là làm giảm hiệu suất. Thường cách tấn công này giống với sự gia tăng lưu lượng sử dụng website.
Tấn công từ chối dịch vụ phân tán DDoS
Có thể nói đây cũng là một loại tấn công dịch vụ khó để phát hiện và hạn chế. Vụ tấn công từ chối dịch vụ phân tán đáng chú ý nhất là vào năm 2009. Khi cuộc bầu cử tổng thống Iran bị tấn công và khiến không thể diễn ra đúng dự kiến.
Cách tấn công này có kỹ thuật khá giống với SYN flood (tạo nửa kết nối để làm cạn kiệt tài nguyên máy chủ). Nhưng cách tấn công này chỉ diễn ra ở lớp HTTP (lớp ứng dụng).
Để tấn công, tin tặc gửi yêu cầu HTTP đến máy chủ nhưng chỉ là một phần yêu cầu. Tiếp theo là bổ sung nhỏ giỏi để tránh bị ngắt kết nối. Như vậy với hàng trăm các kết nối hacker sẽ tốn ít tài nguyên. Và mục đích chính vẫn đạt được là làm treo máy chủ. Web không thể tiếp nhận các kết nối từ người dùng hợp lệ.
Multivector Attacks là hình thức phức tạp nhất trong các hình thức của tấn công từ chối (DDoS). Thay vì sử dụng một phương pháp đơn lẻ thì phương pháp này là sự tổng hòa của nhiều công cụ. Từ đó mục tiêu bị ngừng kết nối nhanh chóng.
Thông thường, các Multivector Attacks tấn công các ứng dụng cụ thể trên server mục tiêu. Ngoài ra còn có thể làm tràn mục tiêu với một lượng lớn lưu lượng độc hại. Những kiểu tấn công DDoS này khó ngăn chặn bởi vì chúng là tổng hòa nhiều công cụ. Không thể ngăn chặn từng cách tấn công vào máy chủ một vì điều đó không hiệu quả.
Tấn công từ chối dịch vụ cổ điển DoS
Từ chối cổ điển cũng là hình thức vẫn còn phổ biến ngày nay. Tấn công DoS kiểu từ chối dịch vụ cổ điển đúng với cái tên của nó. Đây là hình thức sơ khai nhất của loại hình tấn công này.
Lần đầu tiên kiểu tấn công này xuất hiện thường với các cách SYN Attack, Smurf Attack, Teardrop…Những máy chủ có băng thông yếu cũng như chế độ bảo mật kém sẽ trở thành mục tiêu. Hacker nếu có tốc độ đường truyền kém cũng sẽ thực hiện cách tấn công này.
Việc lợi dụng lỗ hổng bảo mật của các máy chủ để hacker truy cập và tìm ra các điểm yeus. Trong các ứng dụng quản lý kém sẽ bị tấn công Dos và nếu thành công. người dùng sẽ mất quyền kiểm soát máy tính. Lúc này hacker sẽ chuyển tại thư rác hoặc tấn công vào hệ thống dữ liệu máy tính.
Tác hại to lớn khi bị tấn công DoS
Tác hại của Dos là gì? Đây có lẽ là phần nội dung các bạn quan tâm nhất vì ảnh hưởng đến chính máy tính của chúng ta. Dưới đây sẽ là một số tác hại mà các bạn có thể hiểu thêm về các tấn công này mang tới.
Sụp đổ hệ thống
DoS sẽ khiến các ứng dụng hay website mà bạn sở hữu bị sập hoàn toàn. Như vậy người dùng không thể truy cập vào website, dịch vụ. Hệ thống này có lúc chính chủ sở hữu cũng mất luôn kiểm soát.
Nếu là người sử dụng hệ thống để kiếm tiền hay doanh nghiệp đang cung cấp dịch vụ. Đây quả là một tác hại cực lớn khi doanh thu ảnh hưởng và trải nghiệm khách hàng kém đi. Sự tin tưởng của khách hàng cũng bị mất đi nếu bị tấn công.
Khi bị tấn công nỗ lực SEO website cũng “đổ sông đổ bể” khi bị Google đánh giá thấp. Vì trang tìm kiếm sẽ ghi nhận những hoạt động không bình thường. Trong thời gian sớm nhất mà hệ thống không được khắc phục. Chắc chắn bạn sẽ gặp thêm nhiều rắc rối khác nữa.
Tạo ra lỗ hổng bảo mật lớn
Tấn công Dos đã là một lỗ hổng bảo mật và khi bị tấn công xong. Các bạn tập trung khôi phục hoạt động bình thường của hệ thống. Đó là lúc hàng rào bảo mật của dịch vụ, website…tiếp tục là lỗ hổng. Vì lúc đó chưa bảo mật chưa được vá và kích hoạt hoạt động lại.
Lúc đó nếu bị kẻ xấu trở lại tấn công hệ thống của bạn thông qua backdoor (cửa hậu). Chắc chắn website, dịch vụ… lại một lần nữa bị tê liệt và ngừng hoạt động.
Ảnh hưởng lên hosting và server
Trường hợp Web bị tấn công thông qua Dos và đang sử dụng dịch vụ shared hosting. Nhiều khả năng website đang bị kẻ xấu lợi dụng để tấn công cả web khác cùng server. Lúc này toàn bộ hệ thống tê liệt và nhà cung cấp dịch vụ shared hosting cũng chịu ảnh hưởng.
Mất thời gian và tiền bạc
Dù có sao lưu toàn bộ dữ liệu thì việc khôi phục cũng không đơn giản. Nhưng với các trường hợp xấu hơn khi dữ liệu chưa được sao lưu. Các bạn sẽ đối mặt với nguy cơ mất trắng dữ liệu và phải xây dựng hệ thống từ đầu.
Tác hại có thể nói là rất lớn khi không chỉ tiêu hao nhiều nguồn lực. Các vụ tấn công Dos cũng sẽ để lại nhiều hậu quả đối với trải nghiệm người dùng. Nhiều người dùng sẽ chuyển sang nhà cung cấp dịch vụ mới.
Cách phòng ngừa tấn công DoS
Như đã nói ở trên, việc phát hiện ra tấn công Dos không phải là điều dễ dàng. Các bạn đã biết tác hại của Dos là gì thì sẽ thấy nó là vụ tấn công rất nghiêm trọng. Tuy nhiên bằng một vài lưu ý nhỏ dưới đây có thể giúp các bạn tránh được rắc rối nghiêm trọng.
Thường xuyên sao lưu dữ liệu
Sao lưu dữ liệu thường xuyên là một cách ngăn chặn tấn công Dos cần phải ghi nhớ đầu tiên. Dù các bạn phải mất thời gian khôi phục sao lưu còn hơn là phải xây dựng lại từ đầu. Trong tình huống xấu nhất dữ liệu sao lưu sẽ là cứu tính của bạn.

Sử dụng tường lửa
WAF luôn là công cụ quan trọng ngăn chặn các vụ xâm nhập trái phép. Tường lửa đặt giữa Internet và máy chủ gốc, công cụ này sẽ hoạt động như một proxy ngược để bảo vệ máy chủ.
Ngoài ra, tường lửa còn có khả năng tùy chỉnh để nhanh chóng ngăn chặn tấn công Dos. Đây là công cụ quan trọng ngăn chặn tấn công từ tiền tuyến. Từ khi có tường lửa, tấn công Dos cũng hạn chế hơn rất nhiều.
Sử dụng CDN
Một cách phòng chống tấn công từ chối dịch vụ DoS được khuyên dùng khác là dùng CDN. Đây là “mạng lưới phân phối nội dung” - Content Delivery Networks.
Dịch vụ CDN không thể giúp bạn chống lại những vụ tấn công DoS. Nhưng chúng lại có khả năng hấp thụ cuộc tấn công bằng việc cho phép truy cập lưu lượng lớn. Từ đó máy chủ sẽ không gặp phải vấn đề quá tải và người dùng sẽ truy cập bình thường.
Chống iframe
Ở hình thức phòng chống này, người dùng sẽ phải chèn một đoạn mã Javascript chống chèn iframe. Đoạn mã này lấy từ các website khác đến website của bạn. Từ đó hành vi của tội phạm mạng sẽ sử dụng website có lượt truy cập để chèn iframe.
Lúc này iframe sẽ hướng về website mục tiêu rồi thực hiện lệnh refresh nhiều lần. Một vài trường hợp chúng sử dụng tệp flash với công dụng tải lại tương tự rồi đặt lên website. Người dùng không may truy cập vào trang chứa tệp đen thì vô tình trở thành người tấn công website.
Giới hạn số kết nối website tại một thời điểm
Hiểu được cách hoạt động của Dos các bạn sẽ thấy chúng muốn vô hiệu hóa máy chủ. Bằng cách gửi một lượng yêu cầu khổng lồ đến website trong khoảng thời gian. Vì thế cách hữu hiệu nhất để khắc phục tình trạng này là giới hạn số lượng kết nối.
Trong một khoảng thời gian nào đó các bạn chỉ cho phép tối đa truy cập là bao nhiêu. Khi đó không thể vượt qua được giới hạn số lượng cho phép để hạn chế quá tải. Nhưng đây là giải pháp không hữu hiệu trong thời gian dài. Một phương pháp chỉ áp dụng tạm thời.
Câu hỏi thường gặp
máy tính bị nhiễm mã độc và bị lợi dụng phục vụ các đợt tấn công ddos gọi là gì?
Có nhiều loại bao gồm virus, rootkit, worm…Đây đều là cách để các hacker phân tán và xâm nhập máy tính thông qua các phần mềm được tải về. Người dùng nếu có click vào trang web có mã độc lập tức sẽ bị ảnh hưởng.
Nếu máy tính nhiễm mã độc sẽ bị hacker kiểm soát, điều khiển theo ý muốn của chúng. Thậm chí các bạn còn bị đánh cắp thông tin trong máy tính hoặc tống tiền. Đây là một cách truy cập rất phổ biến và được nhiều hacker sử dụng.
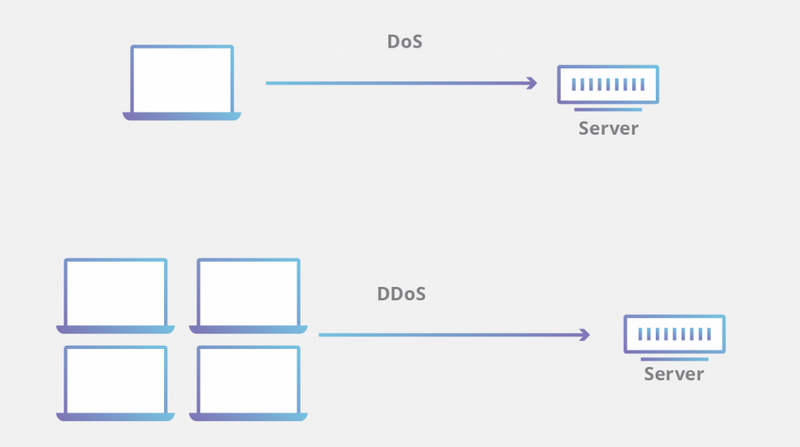
Hacker cũng sử dụng hàng loạt các địa chỉ IP khác nhau để truy cập cùng lúc vào một web. Khi đó web sẽ gián đoạn, quá tải, kết quả là người dùng website đó sẽ không thể truy cập.
Điều này gây ra thiệt hại lớn cho chủ sở hữu web. Vấn đề là các bạn hacker tài năng ấy lấy đâu ra nhiều địa chỉ IP khác nhau để "đánh hội đồng" website như thế? Một sự bất cẩn của người dùng mạng sẽ khiến bạn phải trả giá.
Chẳng hạn khi bạn truy cập vào một trang web nào đó có dính mã độc. Đặc biệt khi tải các phần mềm lậu, file crack sẽ có nhiều virus về máy tính. Lúc này, thiết bị của bạn đã bị nhiễm mã độc và bị kiểm soát.
DoS và DDoS, cái nào có hại hơn?
Các bạn cũng xem hậu quả mà Dos và DDos gây ra với máy tính:
-
Hệ thống, máy chủ bị DoS sẽ sập khiến người dùng không truy cập được
-
Doanh nghiệp sở hữu máy chủ, hệ thống sẽ bị mất doanh thu. Cùng các khoản chi phí bỏ ra để khắc phục.
-
Khi mạng sập, mọi công việc yêu cầu mạng đều không thể thực hiện, làm gián đoạn công việc, ảnh hưởng đến hiệu suất công việc.
-
Nếu người dùng truy cập website khi nó bị sập sẽ ảnh hưởng đến danh tiếng của công ty. Nếu website sập trong thời gian dài thì có thể người dùng sẽ bỏ đi và chọn dịch vụ thay thế khác.
-
Đối với những vụ tấn công DDoS kỹ thuật cao còn mất tiền bạc của công ty.
Như vậy có thể đánh giá Dos và DDos không cái nào nguy hiểm hơn cái nào. Chúng có cũng những yếu tố khiến web bị ảnh hưởng và khó để đánh giá cái nào nguy hiểm hơn. Đây là các hình thức nguy hiểm như nhau mà các bạn cần phải lưu ý.
Nghiên cứu phương pháp tấn công từ chối dịch vụ dos
Một cuộc tấn công từ chối dịch vụ (DDoS) diễn ra do có sự chuẩn bị. Thường được phát động sau khi tin tặc thu thập và tổng hợp được một lượng tài nguyên cần thiết. Thường là từ các thiết bị IoT và trang chủ, máy tính cá nhân,...
Toàn bộ dữ liệu sau khi tổng hợp đủ tài nguyên sẽ được hacker điều hướng. Lưu lượng tới máy chủ mục tiêu với khối lượng lớn dùng với lượng truy cập sẵn có. Đó là cách khiến web quá tải và không thể kết nối.
Kết luận
Như vậy các bạn đã biết tác hại của dos là gì và cách tấn công Dos như thế nào. Cùng với đó là những cách khắc phục và ngăn chặn các cuộc tấn công. Khi hiểu về nó các bạn sẽ cẩn trọng hơn trong việc sử dụng dữ liệu của mình.